Inserito nella NSA/CSS EPL
Garner TS-1XTE
Cancella hard disk e nastri in 15 secondi. Il software SCAN-1X incluso registra ogni ciclo.
- Campo
- 2,0 T (20 000 G)
- Capacità
- 150 × 3,5″ all’ora
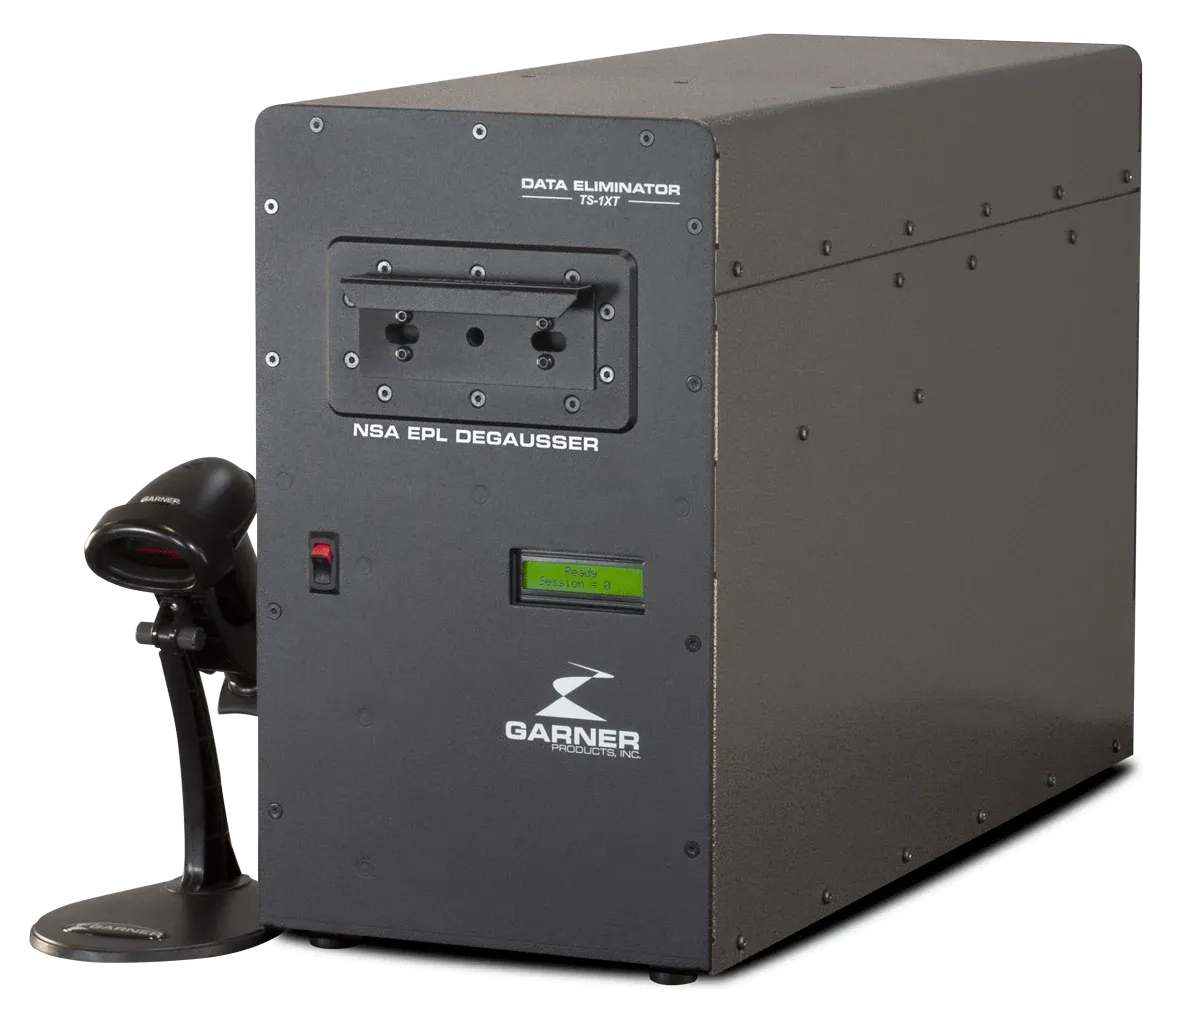 SmagnetizzatoriCancellano i supporti magnetici con un campo magnetico intenso.5 modelli
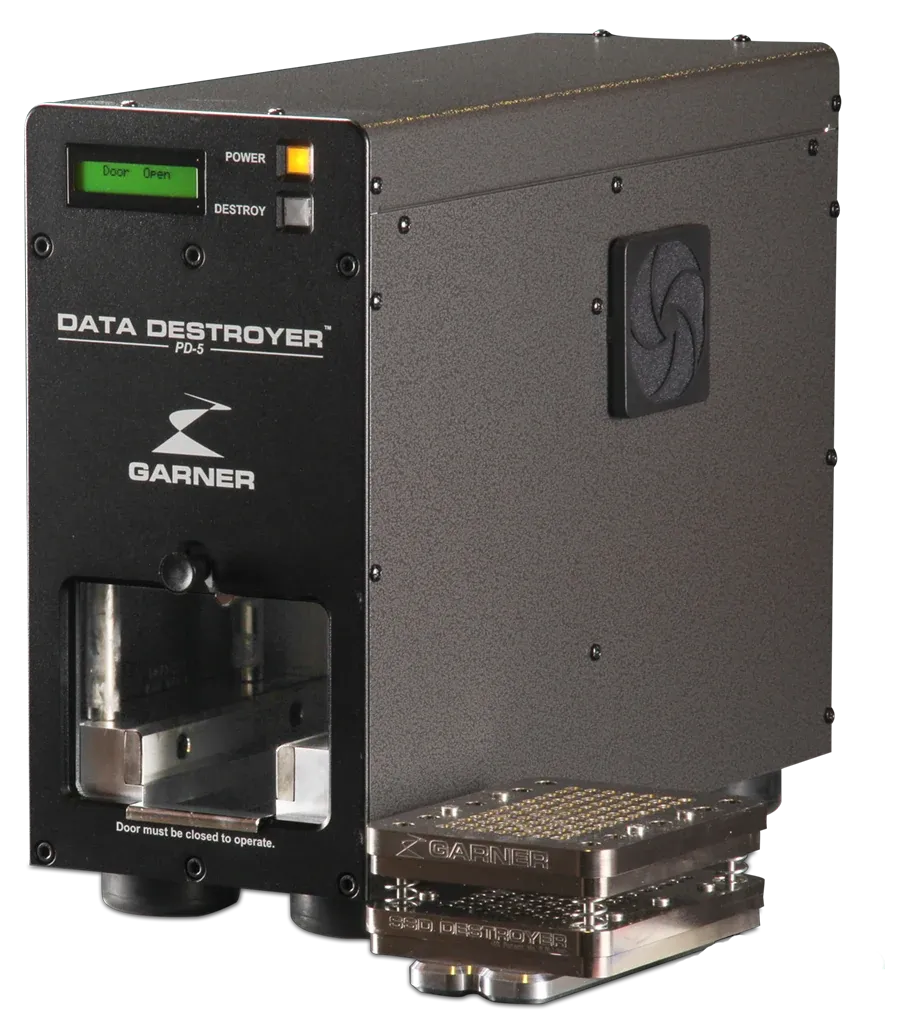 DistruttoriDeformano fisicamente hard disk e SSD.2 modelli
 TrituratoriTriturano memorie flash, SSD e piccoli supporti.1 modello
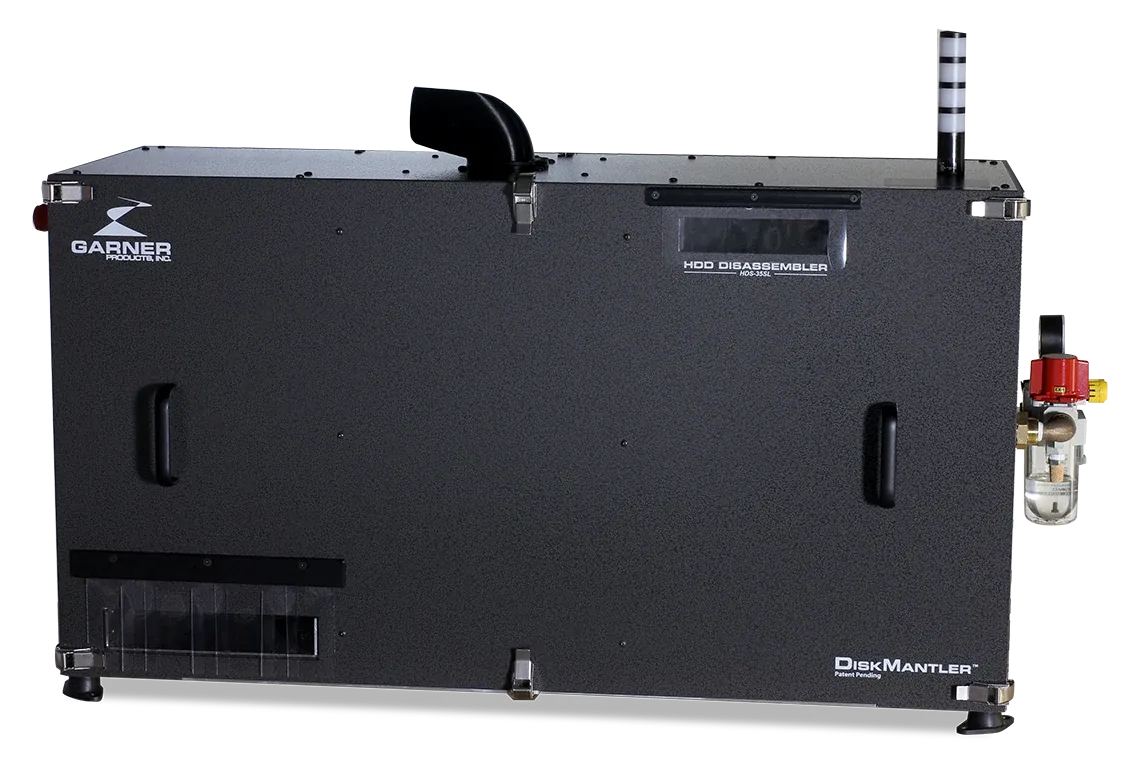 DiskMantlersSmontano gli hard disk nei singoli componenti.3 modelli
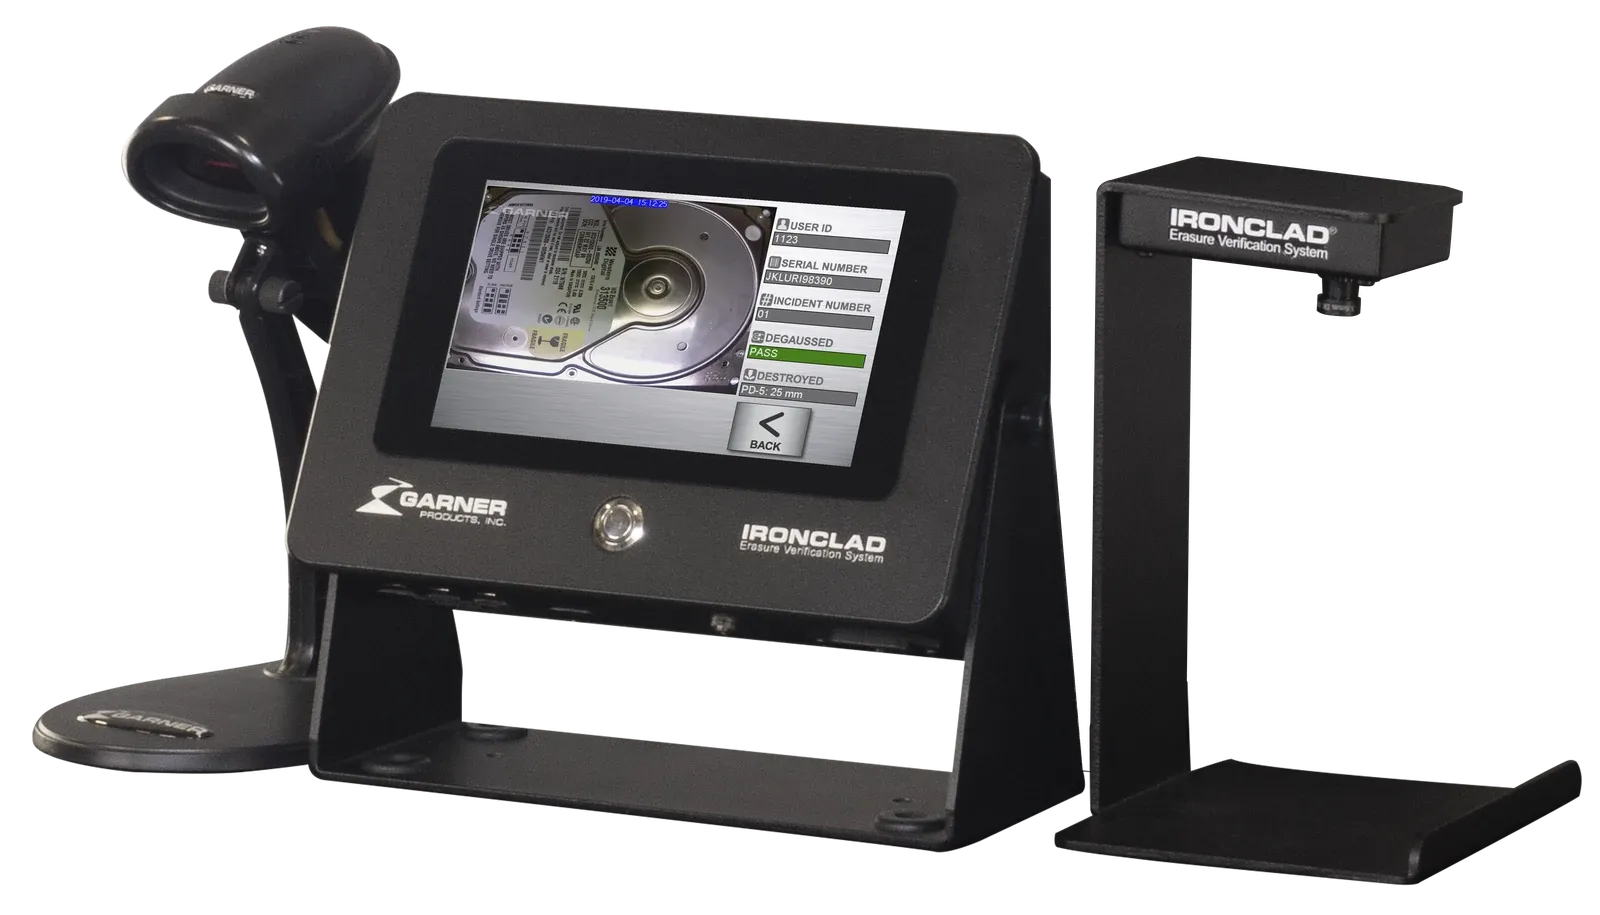 Sistemi di verificaRegistrano e documentano ogni disco cancellato o distrutto.1 modello
Settore
Banche, assicurazioni e società di pagamento dismettono dispositivi che contengono dati di clienti e transazioni. Revisori e autorità di vigilanza si aspettano un processo di smaltimento documentato e verificabile.
Ai dati dei clienti si applica il GDPR, e gli istituti finanziari sono inoltre sottoposti a vigilanza sulla sicurezza delle informazioni e sulla gestione dei rischi IT. I dati delle carte di pagamento rientrano nello standard PCI DSS, che richiede la cancellazione sicura dei dati dei titolari di carta non più necessari. Gli istituti con attività negli Stati Uniti rispettano la Safeguards Rule prevista dal Gramm-Leach-Bliley Act (GLBA), che richiede procedure per lo smaltimento sicuro delle informazioni sui clienti.
Questi riferimenti hanno in comune tre elementi: una procedura scritta, un metodo adatto al supporto e una prova per ogni dispositivo.
Il software di sovrascrittura è adatto quando i dispositivi vengono riutilizzati. Quando un dispositivo esce in via permanente dall’organizzazione, molti istituti scelgono la distruzione fisica, spesso dopo la smagnetizzazione degli hard disk. Per SSD e telefoni si ricorre a un trituratore o al PD-5E con SSD-1E.
IRONCLAD registra ogni supporto con numero di serie, operatore, testimone, risultato e foto, ed esporta certificati e fogli di calcolo per il Suo fascicolo di audit.
Cancella hard disk e nastri in 15 secondi. Il software SCAN-1X incluso registra ogni ciclo.
Piega e rompe gli hard disk con una forza di oltre 10 tonnellate in meno di 20 secondi. Inserito nella NSA/CSS EPL.
Tritura SSD, chiavette USB, telefoni e dischi ottici in particelle di 4 × 15 mm.
Foto, esito pass/fail e certificato per ogni disco. Per smagnetizzatori, distruttori e FLASHPRO Garner, o autonomo.
La aiutiamo a combinare distruzione e verifica in un unico flusso di lavoro.