Listad på NSA/CSS EPL
Garner TS-1XTE
Raderar hårddiskar och band på 15 sekunder. Programvaran SCAN-1X loggar varje cykel.
- Fält
- 2,0 T (20 000 G)
- Kapacitet
- 150 × 3,5″ per timme
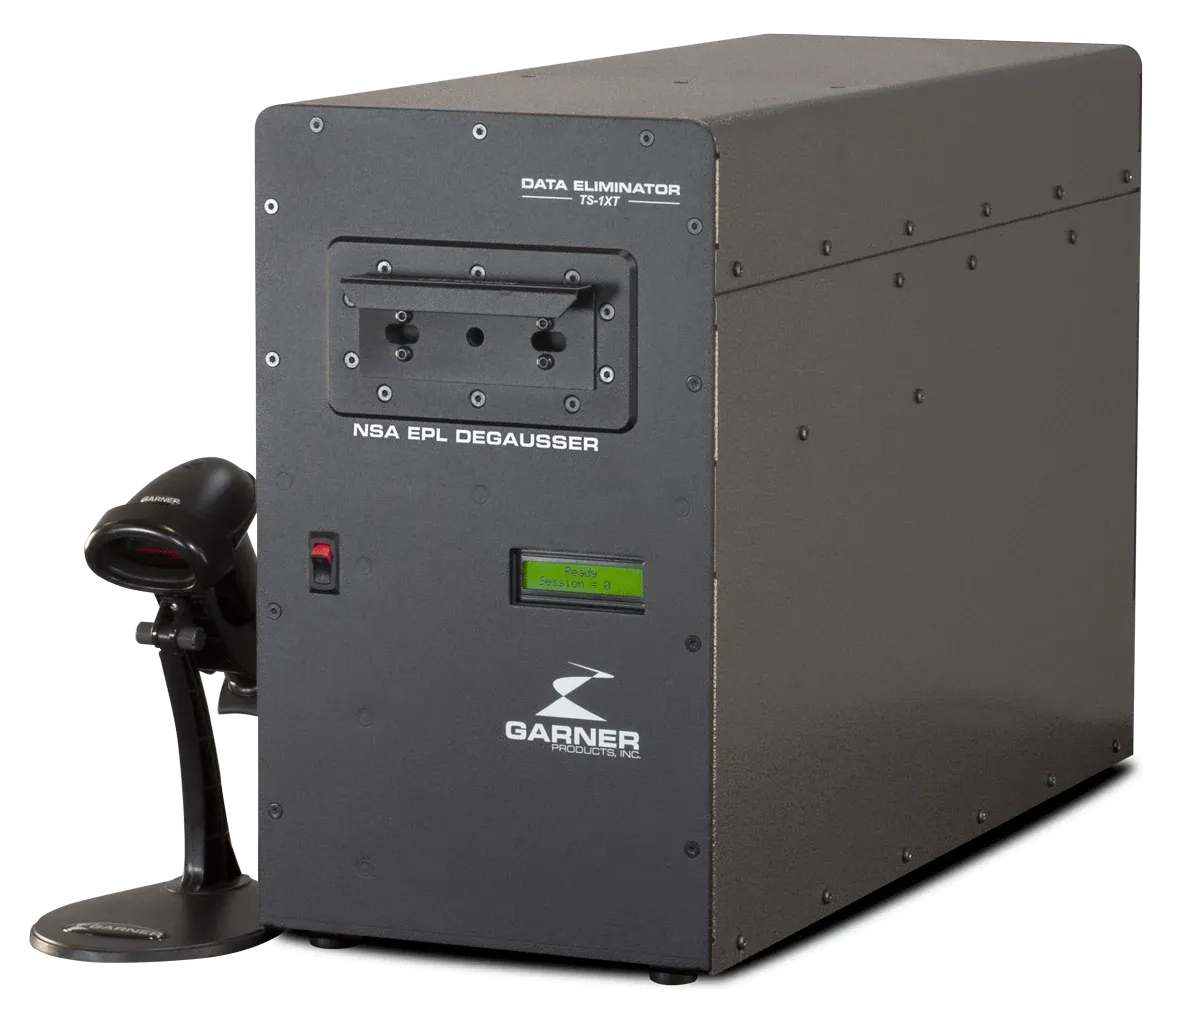 AvmagnetiserareRadera magnetiska media med ett starkt magnetfält.5 modeller
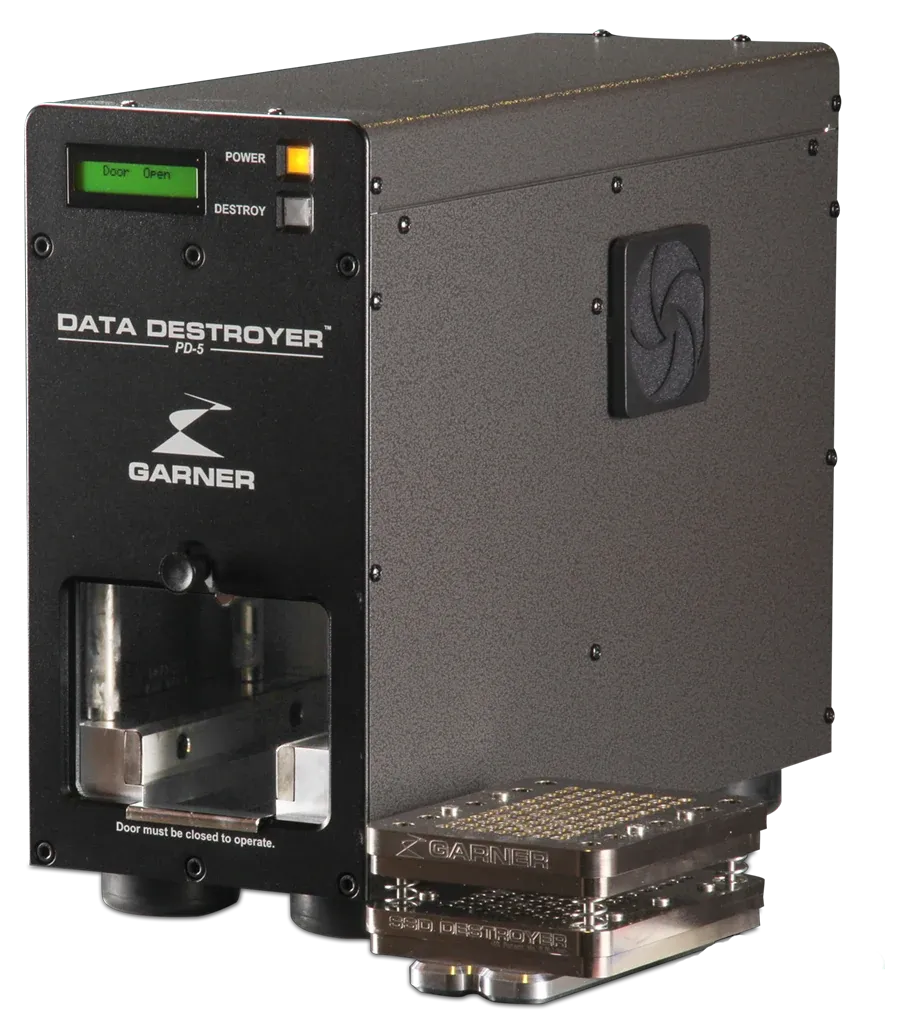 DestruktorerDeformera hårddiskar och SSD fysiskt.2 modeller
 ShreddrarShredda flashminne, SSD och små media.1 modell
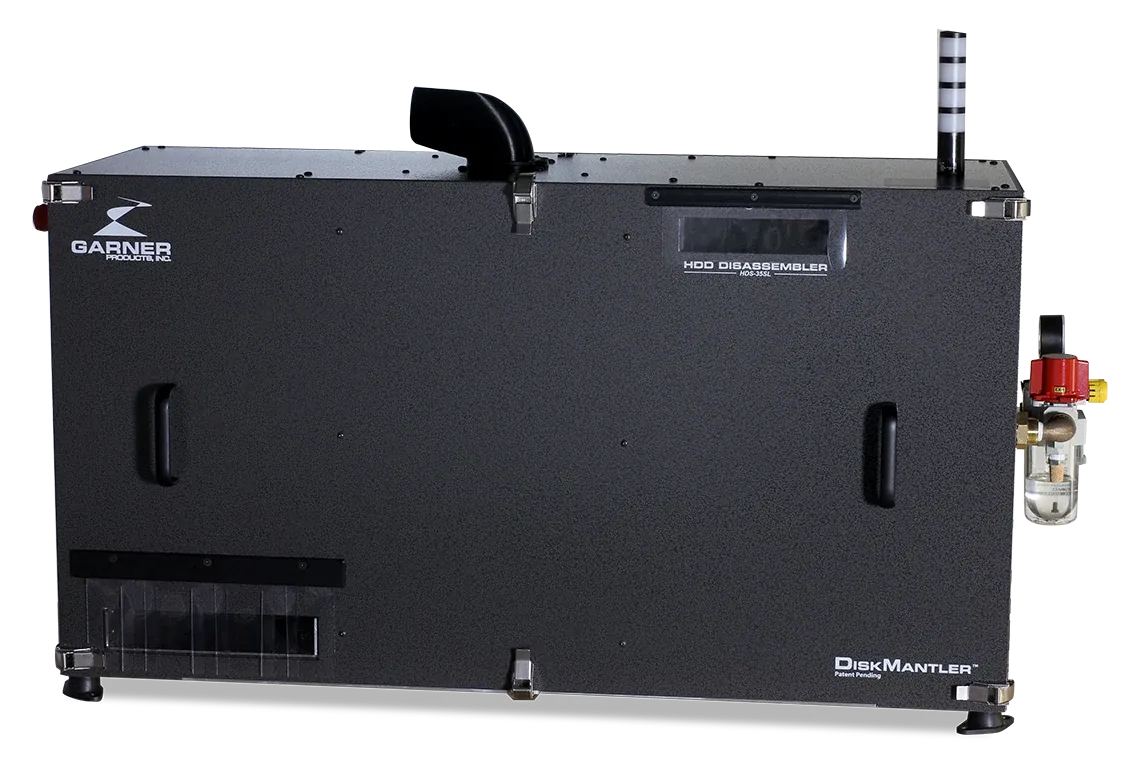 DiskMantlersDemontera hårddiskar i separata komponenter.3 modeller
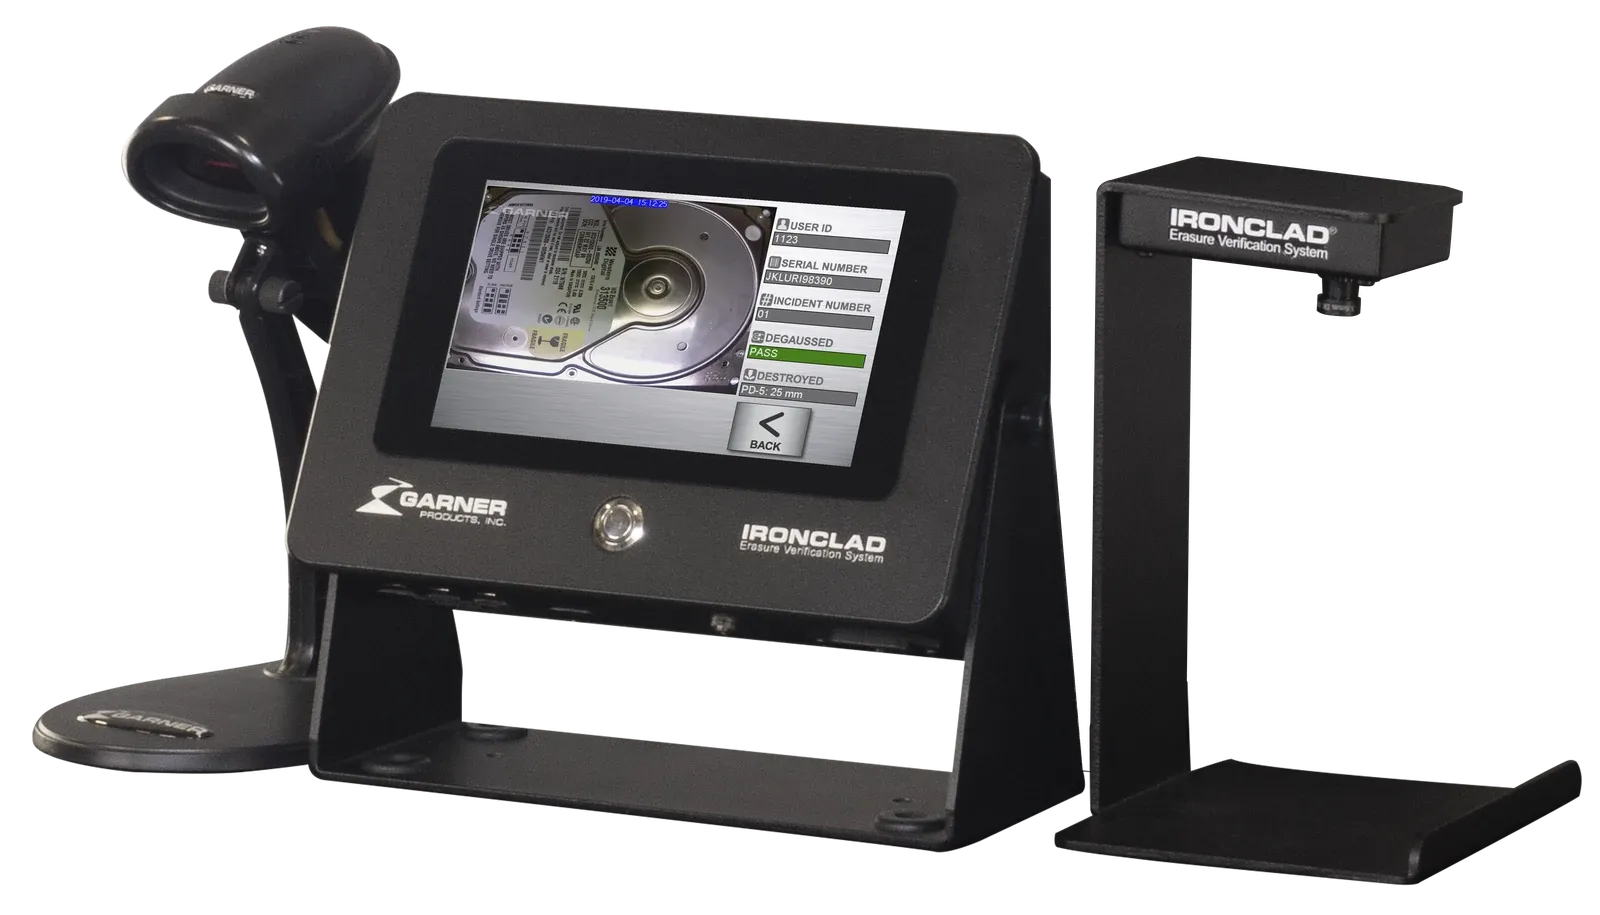 VerifieringssystemDokumentera och bevisa varje raderad eller förstörd hårddisk.1 modell
Bransch
Banker, försäkringsbolag och betalföretag fasar ut enheter som innehåller kund- och transaktionsdata. Revisorer och tillsynsmyndigheter förväntar sig en dokumenterad och verifierbar process för kassering.
Dataskyddsförordningen (GDPR) gäller för kunddata, och finansiella institut står dessutom under tillsyn när det gäller informationssäkerhet och hantering av IT-risker. Kortdata omfattas av PCI DSS, som kräver säker radering av kortinnehavardata som inte längre behövs. Institut med verksamhet i USA följer Safeguards Rule enligt Gramm-Leach-Bliley Act (GLBA), som kräver rutiner för säker kassering av kundinformation.
Gemensamt för dessa ramverk: en skriftlig rutin, en metod som passar mediet och bevis per enhet.
Programvara för överskrivning passar när enheter ska återanvändas. När en enhet lämnar organisationen för gott väljer många institut fysisk destruktion, ofta efter att hårddiskarna har avmagnetiserats. För SSD:er och telefoner gäller en shredder eller PD-5E med SSD-1E.
IRONCLAD registrerar varje enhet med serienummer, operatör, vittne, resultat och foto, och exporterar intyg och kalkylblad till din revisionsdokumentation.
Raderar hårddiskar och band på 15 sekunder. Programvaran SCAN-1X loggar varje cykel.
Böjer och knäcker hårddiskar med mer än 10 tons kraft på under 20 sekunder. Listad på NSA/CSS EPL.
Shreddar SSD, USB-minnen, mobiltelefoner och optiska skivor till partiklar på 4 × 15 mm.
Foto, resultat (godkänd/underkänd) och intyg per disk. För Garners avmagnetiserare, destruktorer och FLASHPRO, eller fristående.
Vi hjälper dig att kombinera destruktion och verifiering i ett och samma arbetsflöde.