Incluido en la NSA/CSS EPL
Garner TS-1XTE
Borra discos duros y cintas en 15 s. El software SCAN-1X incluido registra cada ciclo.
- Campo
- 2,0 T (20 000 G)
- Capacidad
- 150 × 3,5″ por hora
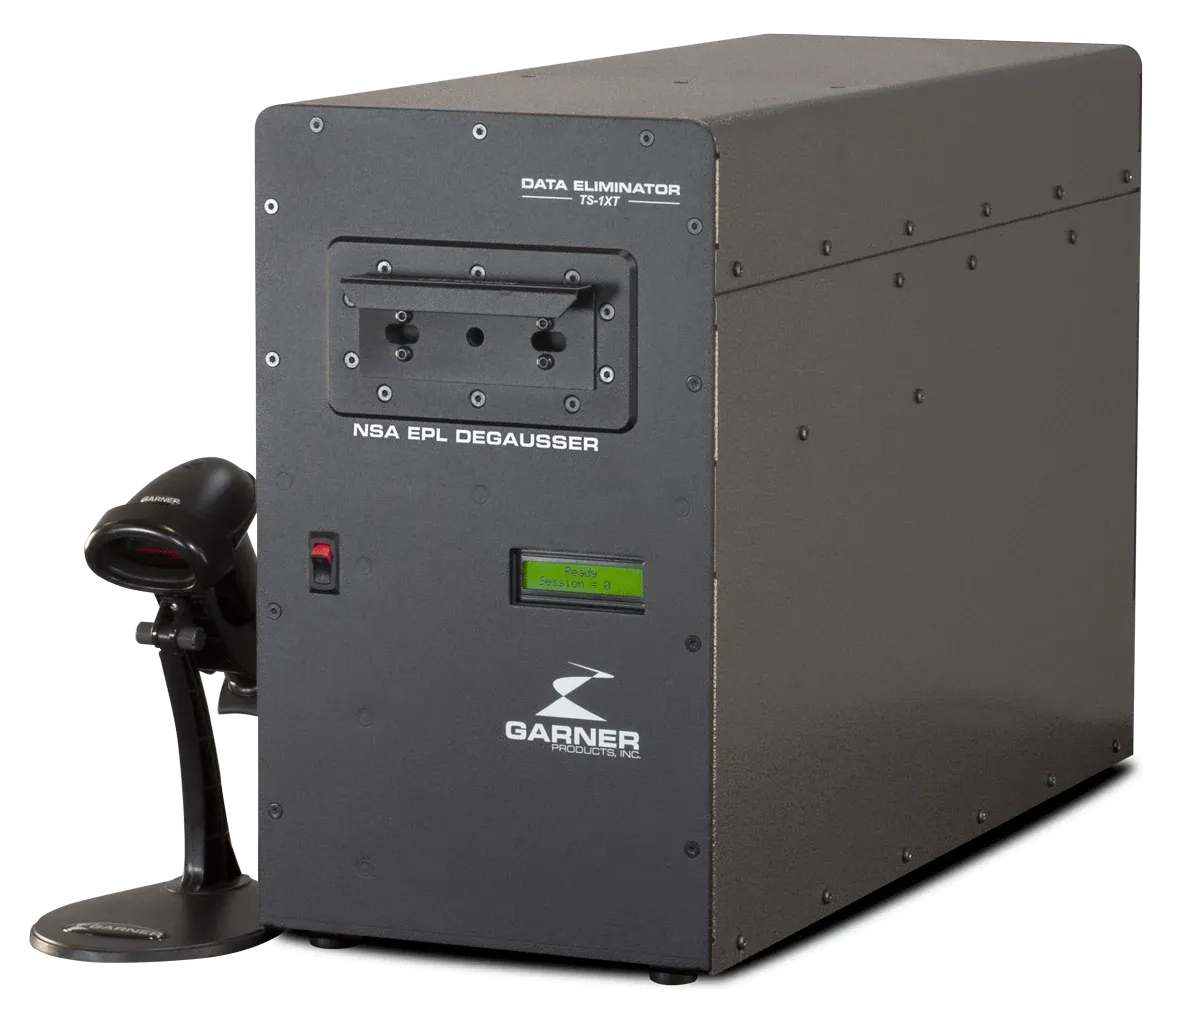 DesmagnetizadoresBorran los soportes magnéticos con un campo magnético potente.5 modelos
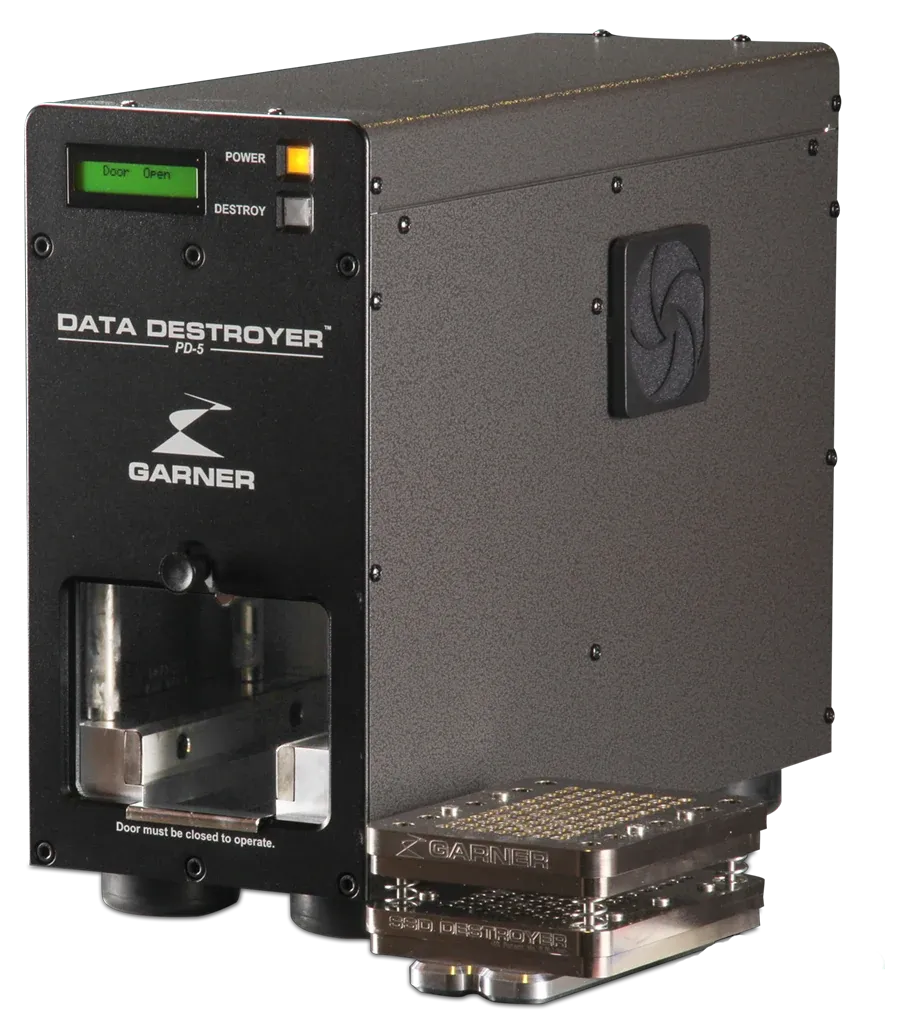 DestructoresDeforman físicamente discos duros y SSD.2 modelos
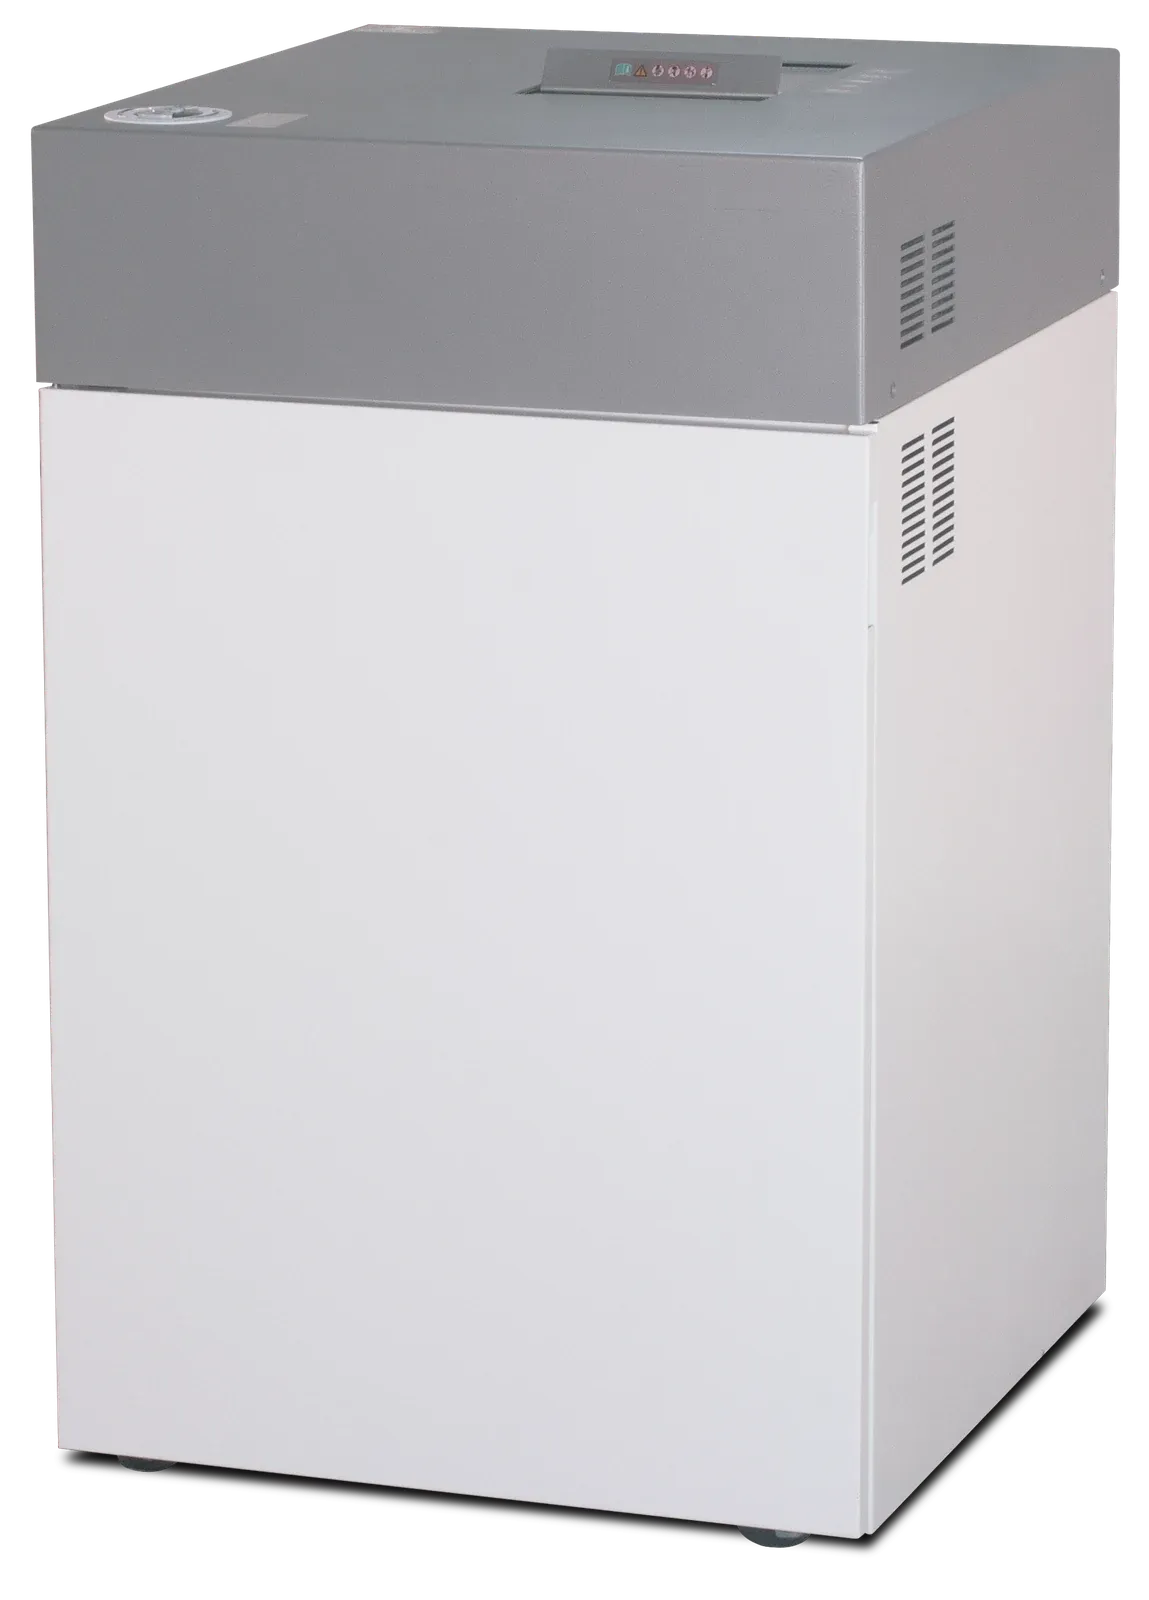 TrituradorasTrituran memoria flash, SSD y soportes pequeños.1 modelo
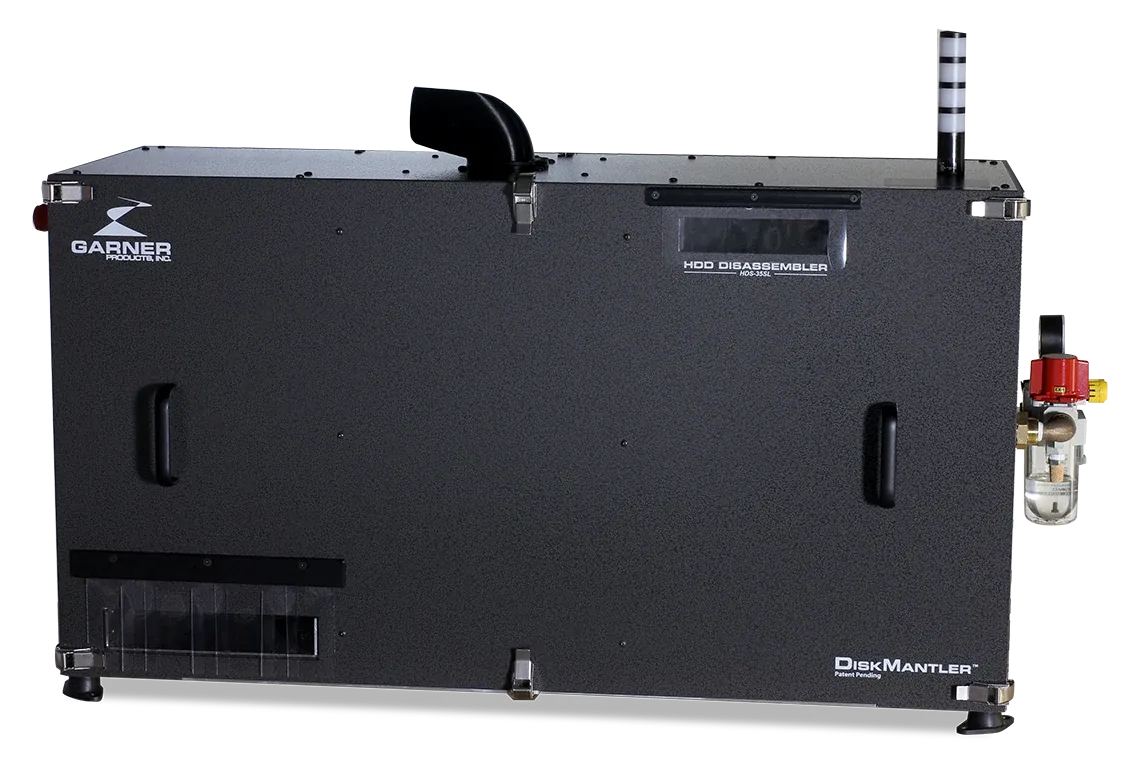 DiskMantlersDesmontan los discos duros en componentes separados.3 modelos
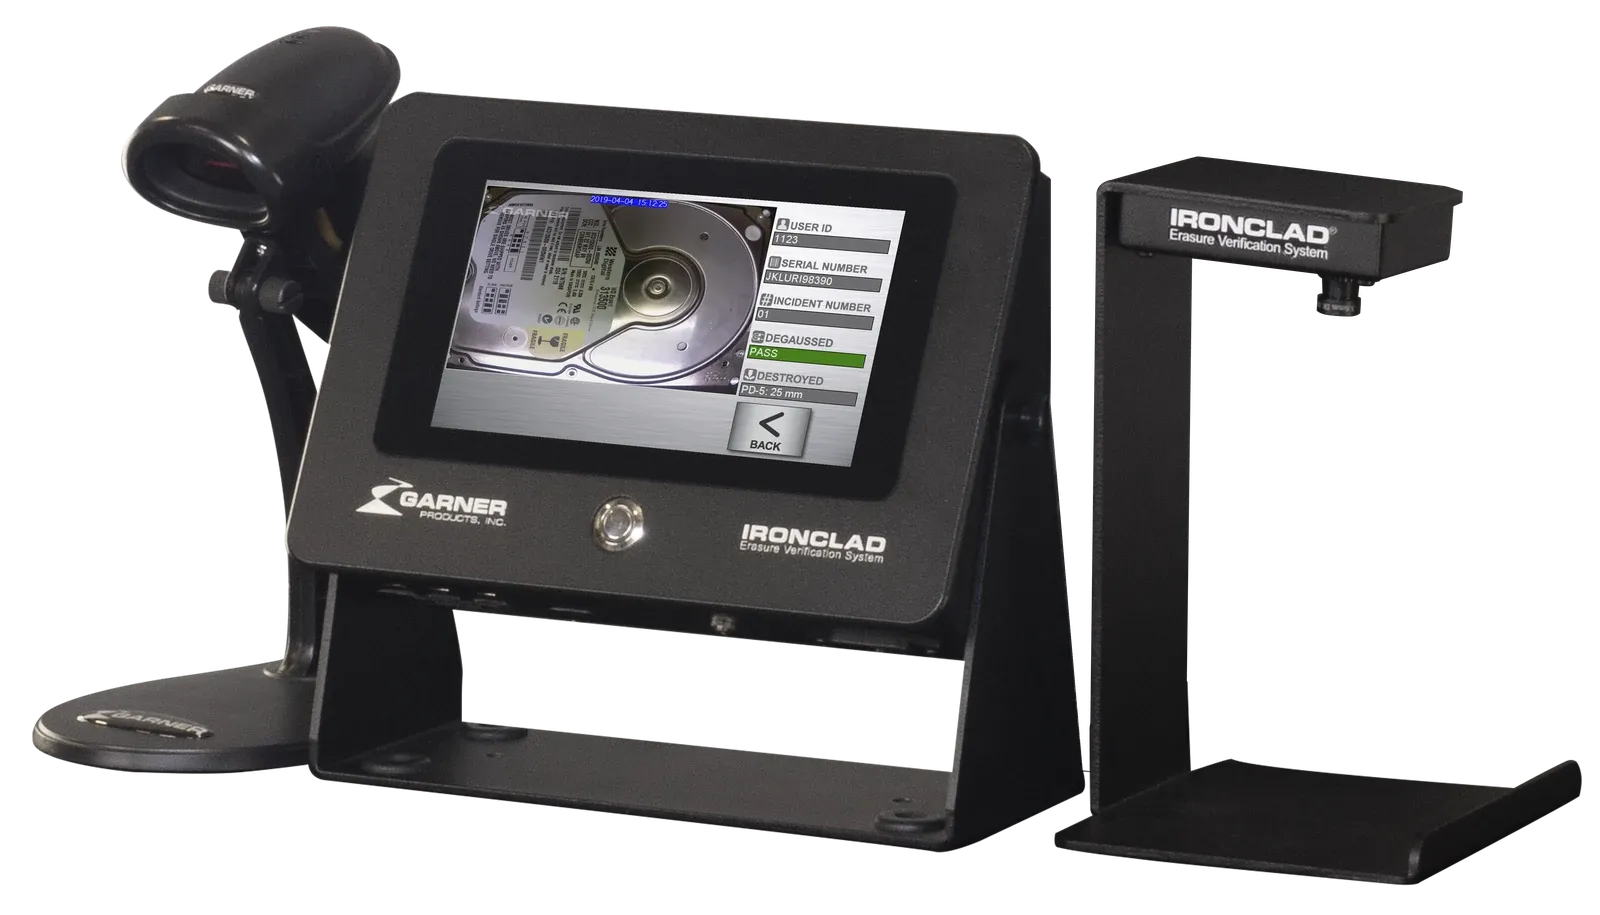 Sistemas de verificaciónRegistran y demuestran cada disco borrado o destruido.1 modelo
Sector
Bancos, aseguradoras y entidades de pago retiran equipos que contienen datos de clientes y de transacciones. Auditores y supervisores esperan un proceso de eliminación documentado y verificable.
El RGPD se aplica a los datos de clientes, y las entidades financieras también están supervisadas en cuanto a su seguridad de la información y su gestión del riesgo de TI. Los datos de tarjetas están sujetos a PCI DSS, que exige el borrado seguro de los datos del titular de la tarjeta que ya no se necesitan. Las entidades con actividad en EE. UU. cumplen la Safeguards Rule de la Gramm-Leach-Bliley Act (GLBA), que exige procedimientos para la eliminación segura de la información de clientes.
Lo que tienen en común estos marcos: un procedimiento por escrito, un método adecuado al soporte y una prueba por equipo.
El software de sobrescritura es adecuado cuando los equipos se reutilizan. Cuando un equipo sale definitivamente de la organización, muchas entidades optan por la destrucción física, a menudo tras desmagnetizar los discos duros. Para SSD y teléfonos procede una trituradora o el PD-5E con SSD-1E.
IRONCLAD registra cada unidad con número de serie, operador, testigo, resultado y foto, y exporta certificados y hojas de cálculo para su expediente de auditoría.
Borra discos duros y cintas en 15 s. El software SCAN-1X incluido registra cada ciclo.
Dobla y rompe discos duros con más de 10 t de fuerza en menos de 20 s. Incluido en la NSA/CSS EPL.
Tritura SSD, memorias USB, teléfonos y discos ópticos en partículas de 4 × 15 mm.
Foto, resultado correcto/incorrecto y certificado por disco. Para desmagnetizadores, destructores y la FLASHPRO de Garner, o independiente.
Le ayudamos a combinar destrucción y verificación en un solo flujo de trabajo.