Garner HD-2XTE
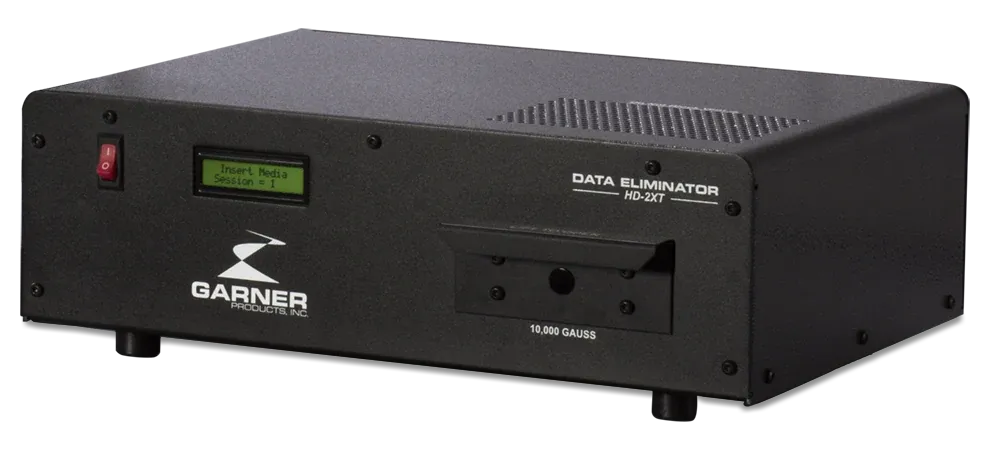
Kompakter Tisch-Degausser für Büro oder Serverraum. Löscht in 8 Sekunden bei geringer Leistungsaufnahme.
- Feld
- 1,0 T (10 000 G)
- Kapazität
- 240 × 3,5″ pro Stunde
 DegausserMagnetische Datenträger mit einem starken Magnetfeld löschen.5 Modelle
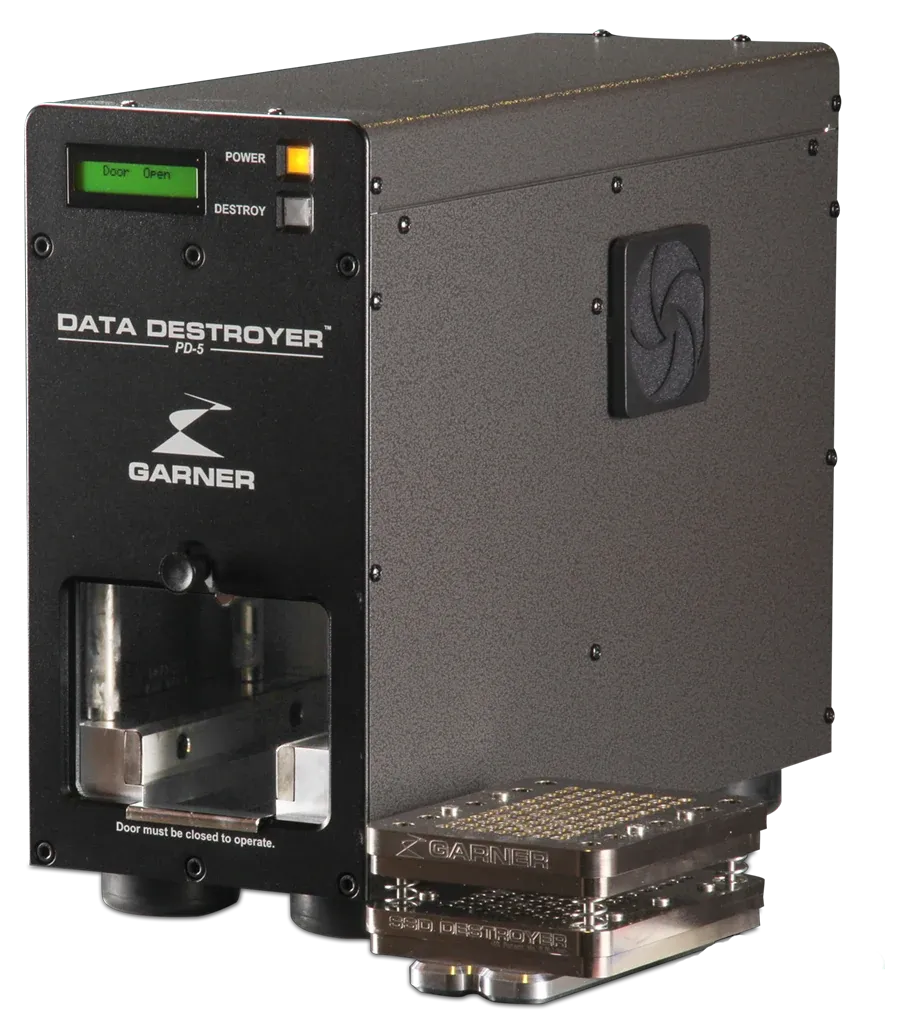 DestroyerFestplatten und SSDs physisch verformen.2 Modelle
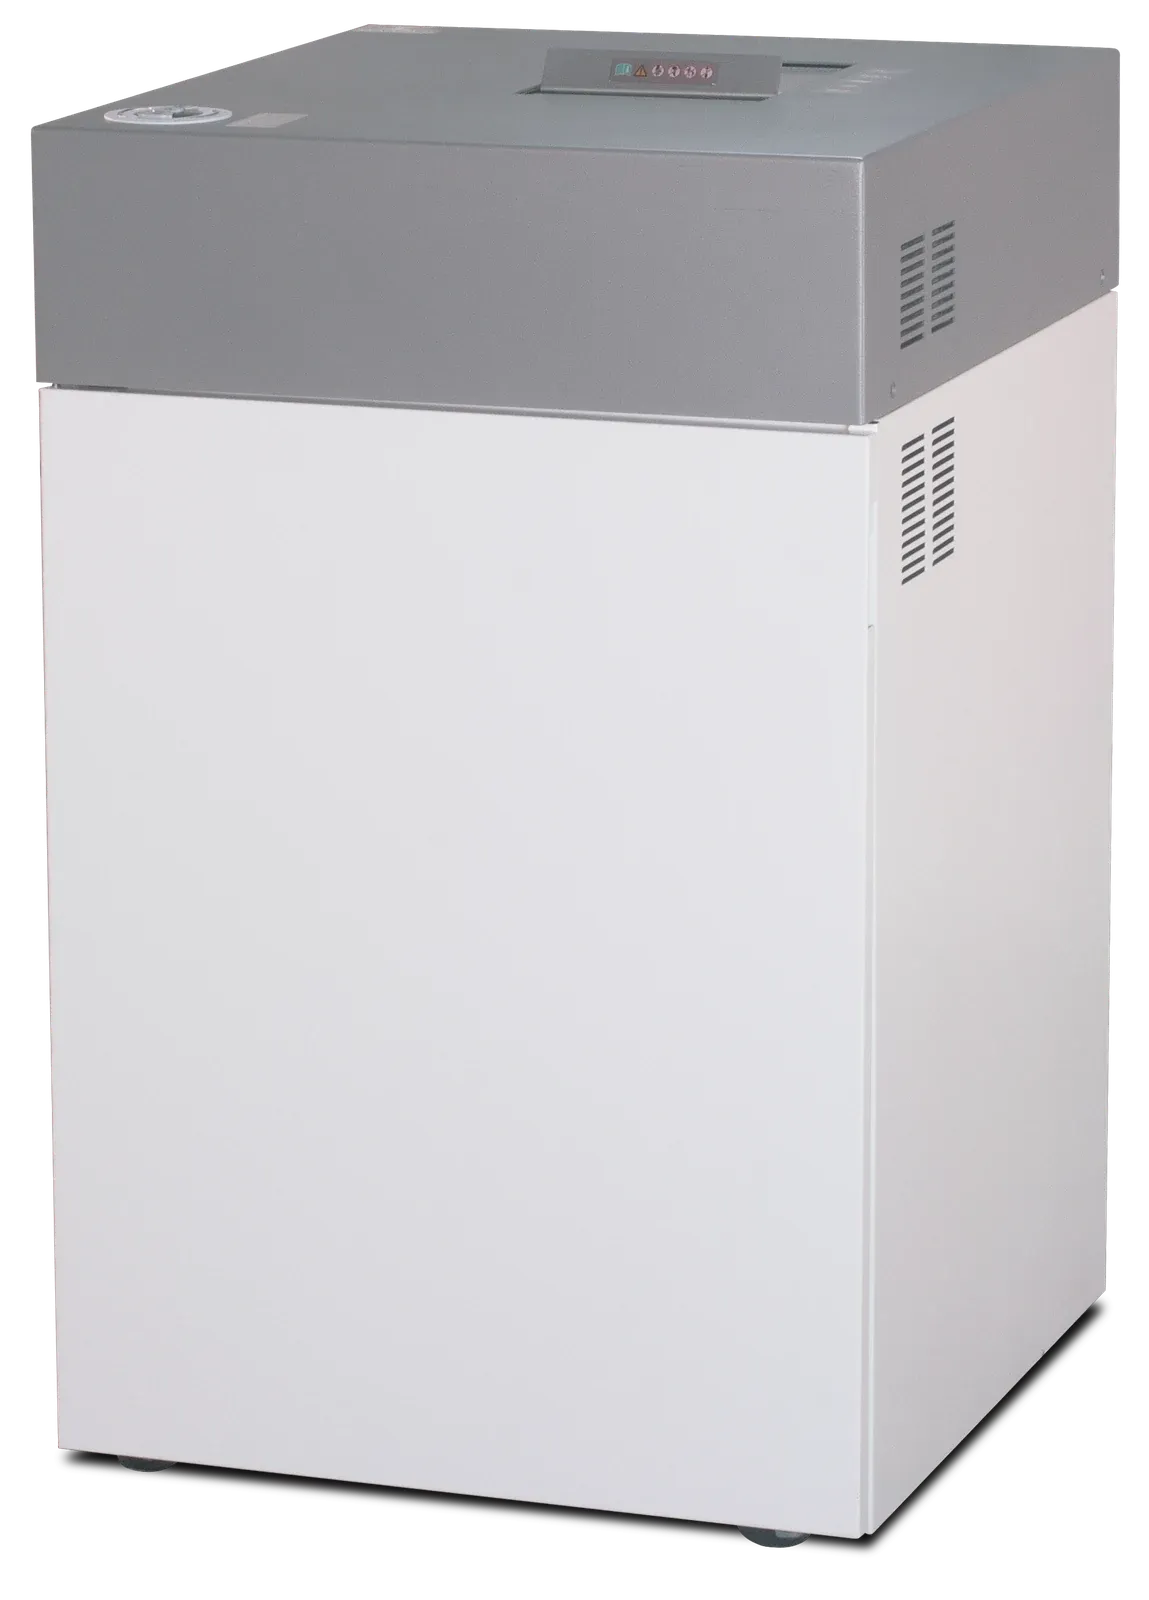 ShredderFlash-Speicher, SSDs und kleine Datenträger zerkleinern.1 Modell
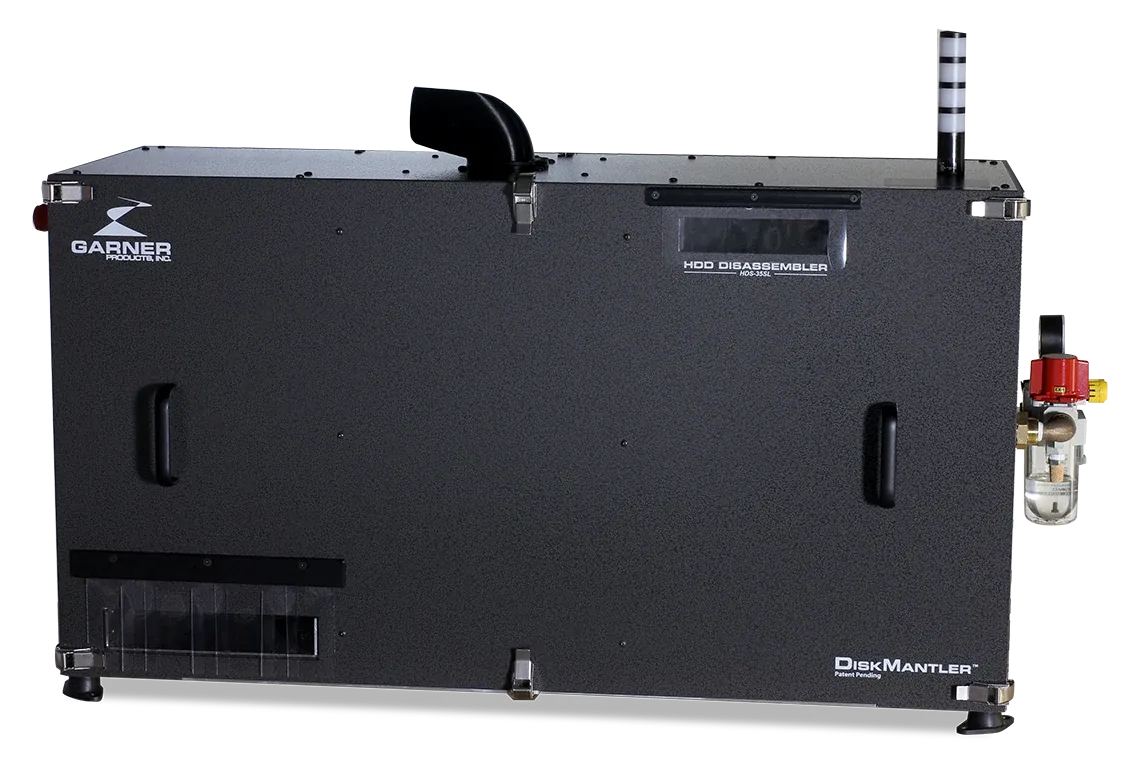 DiskMantlerFestplatten in einzelne Bauteile zerlegen.3 Modelle
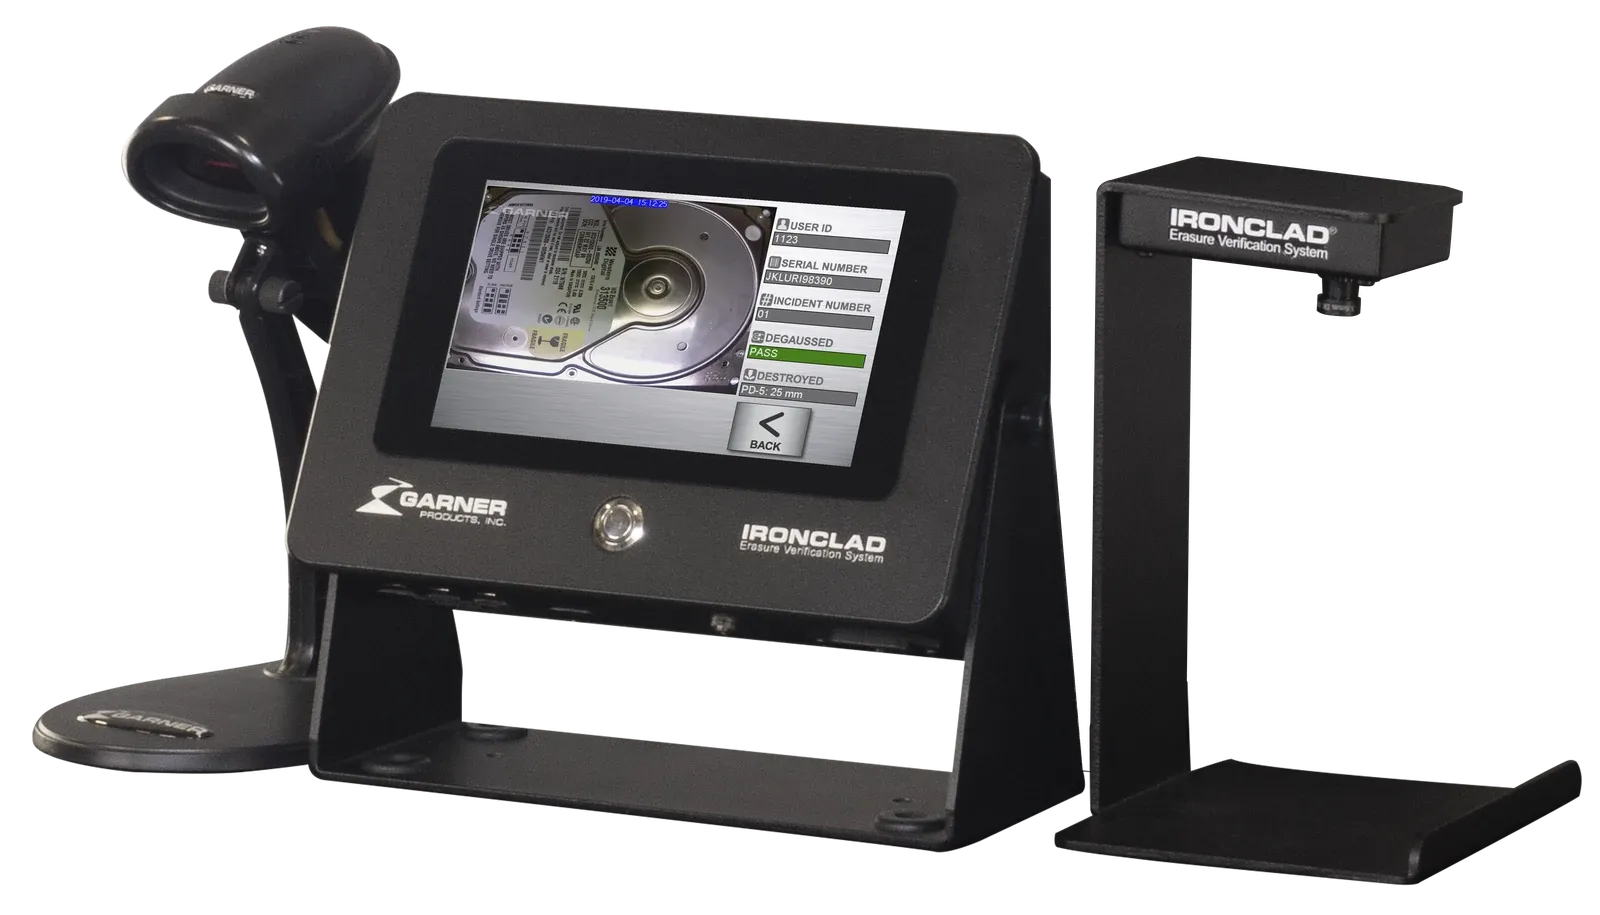 VerifizierungJeden gelöschten oder vernichteten Datenträger erfassen und nachweisen.1 Modell
Branche
Krankenhäuser, Praxen und Pflegeeinrichtungen ersetzen Geräte mit Patientendaten: PCs, Server, Medizingeräte und Mobiltelefone. Oft eine Mischung aus Festplatten und SSDs.
Gesundheitsdaten sind nach Art. 9 DSGVO eine besondere Kategorie personenbezogener Daten, und Art. 32 DSGVO verlangt eine sichere Verarbeitung. Der BSI IT-Grundschutz beschreibt im Baustein CON.6 „Löschen und Vernichten“, wie Datenträger sicher gelöscht und vernichtet werden. Beide erwarten, dass sich Daten aus ausgesonderten Geräten nicht wiederherstellen lassen und dass Sie nachweisen können, wie Sie das sichergestellt haben.
Organisationen mit Verbindungen in die USA erfüllen unter Umständen auch HIPAA. Die Hinweise des US Department of Health and Human Services zur Entsorgung von Datenträgern verweisen auf die Methoden Clear, Purge und Destroy aus NIST SP 800-88.
Entmagnetisieren wirkt bei Festplatten und Bändern, nicht bei SSDs und Flash-Speicher. Ein Gerätebestand im Gesundheitswesen braucht daher meist zwei Methoden: einen Degausser für magnetische Datenträger und die physische Vernichtung für Solid-State-Datenträger, zum Beispiel mit dem PD-5E und dem SSD-1E-Einsatz.
Für kleinere Mengen passen der kompakte HD-2XTE oder der SPACESAVER, der Degausser und Destroyer in einem Gehäuse vereint, in einen IT-Raum. Erfassen Sie jedes Gerät mit SCAN-1X oder IRONCLAD, damit Sie für jede Seriennummer ein Zertifikat haben.
Kompakter Tisch-Degausser für Büro oder Serverraum. Löscht in 8 Sekunden bei geringer Leistungsaufnahme.
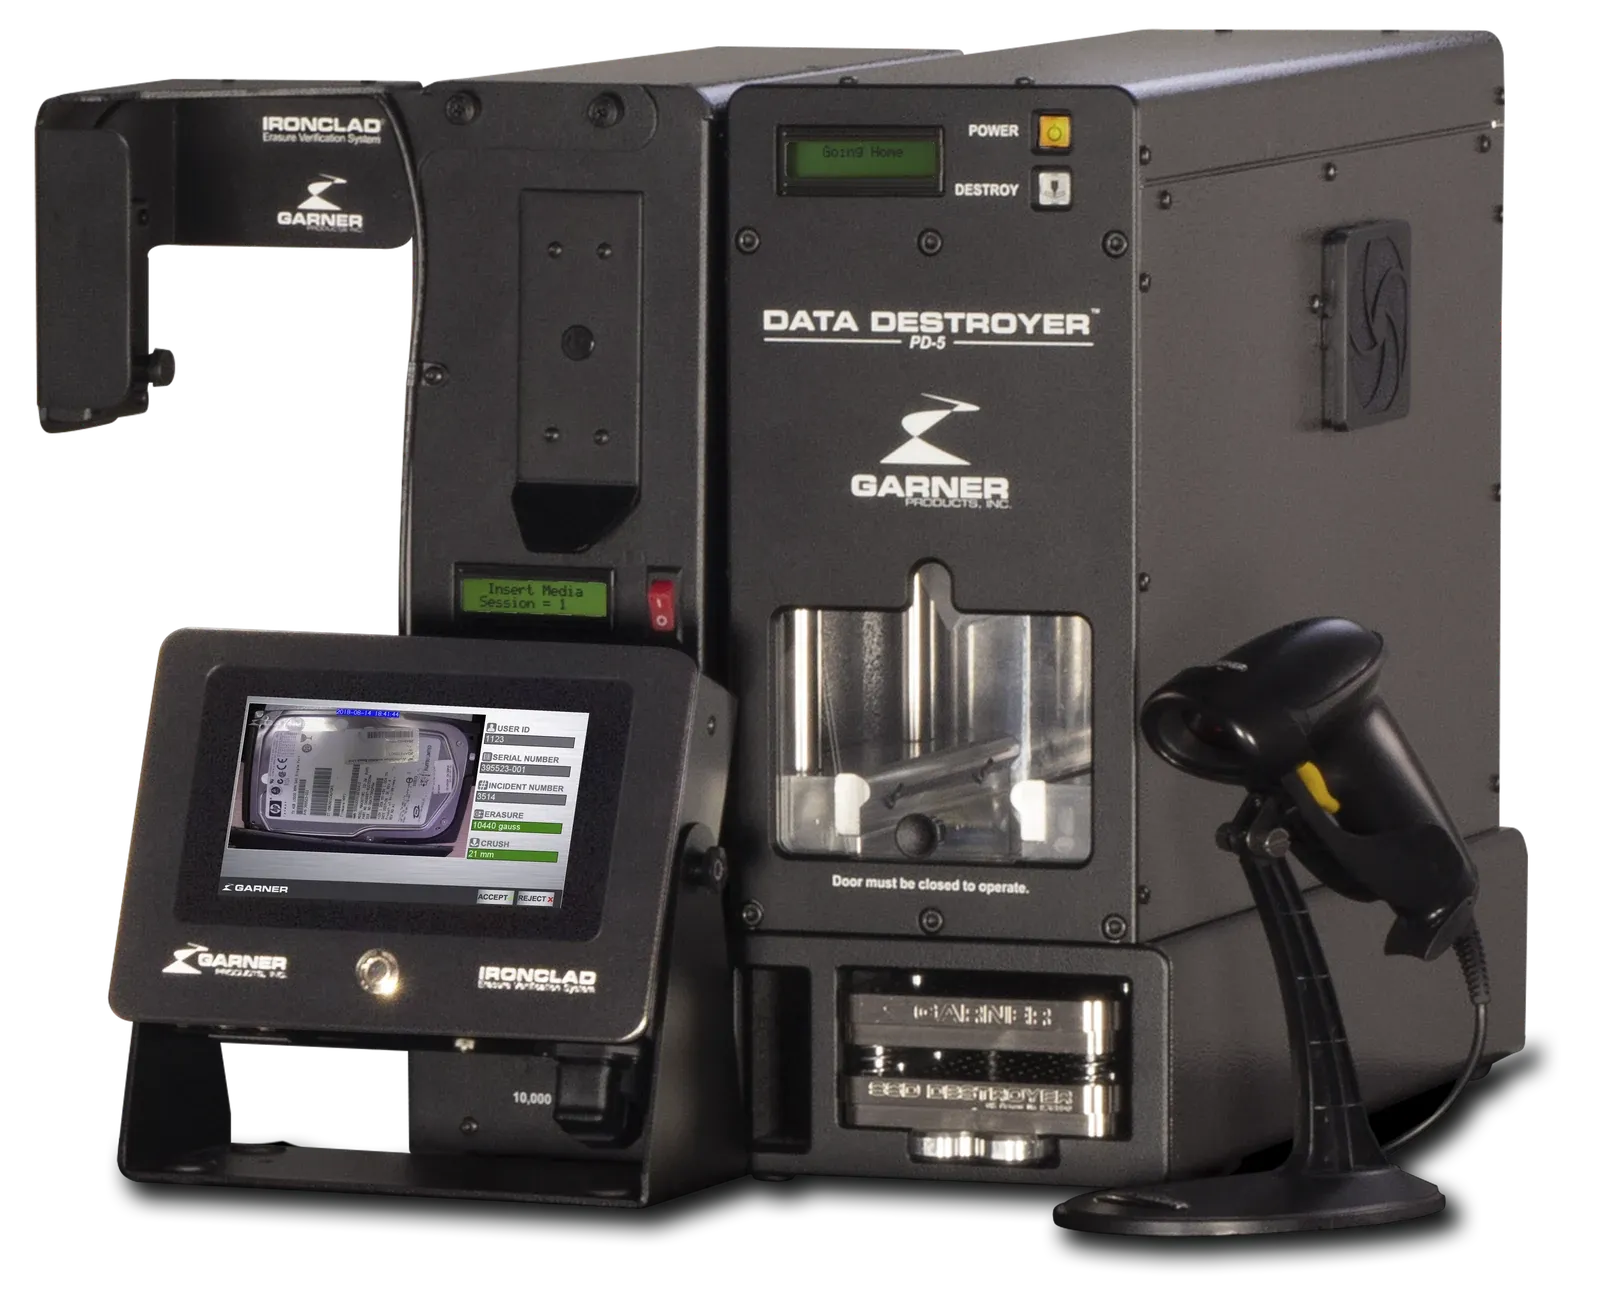
Verbiegt und bricht Festplatten mit mehr als 10 Tonnen Kraft in unter 20 Sekunden. Auf der NSA/CSS EPL gelistet.
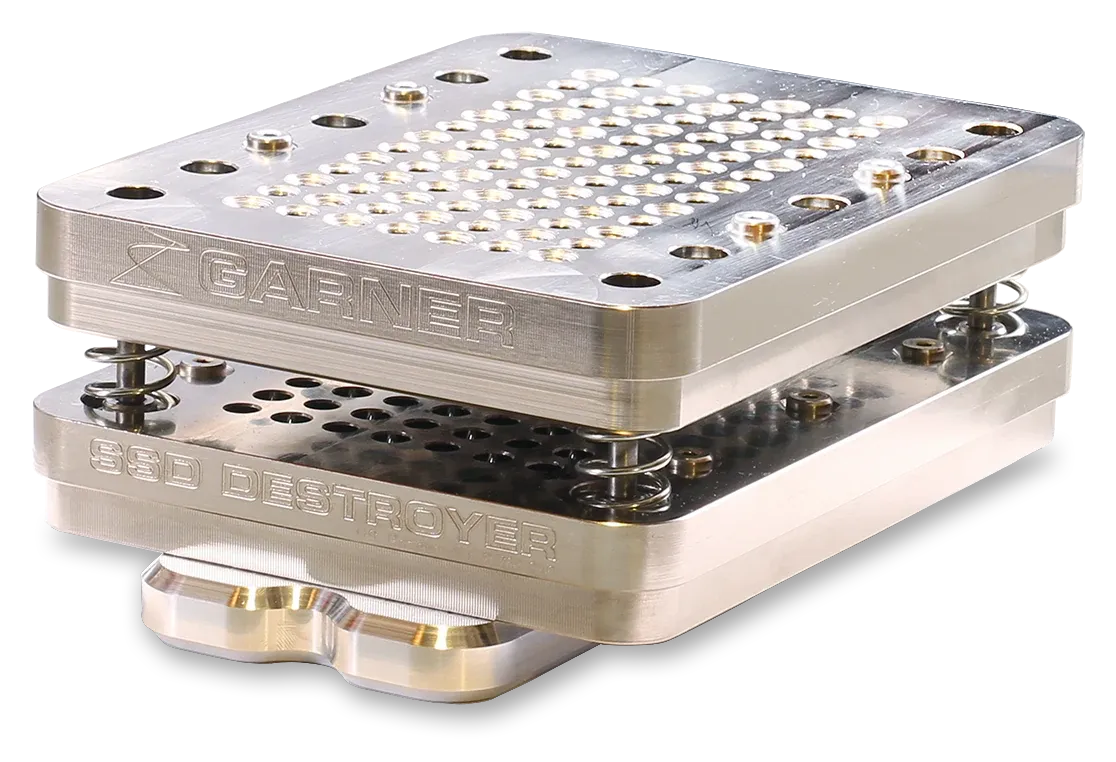
Einsatz mit 90 Dornen für den PD-5E. Durchsticht die Speicherchips von SSDs, USB-Sticks und Smartphones.
Kompakter Degausser und PD-5E mit SSD-1E in einem Gehäuse. Löschen und Vernichten auf einer Stellfläche von 330 × 489 mm.
Wir helfen Ihnen, Geräte zu wählen, die zu Ihren Mengen und Ihrer Mischung aus Datenträgern passen.